個人情報保護委員会は2026年10月29日、個人情報保護法のガイドラインとマイナンバーのガイドラインにある安全管理措置の「手法の例示」を更新する案について、意見募集を始めました。締め切りは11月27日(金)です。
委員会は、新しい決まりを足す改正ではないと説明しています。それでも、総務と人事は目を通しておいたほうがいい案です。加わる例の多くが、実際に起きた漏えいの原因から選ばれているからです。年末調整で社員から集めた書類のコピーをどう捨てるか。異動や退職のあと、システムの権限を外しているか。どちらも、今月から手を付けられます。
更新されるのは「手法の例示」
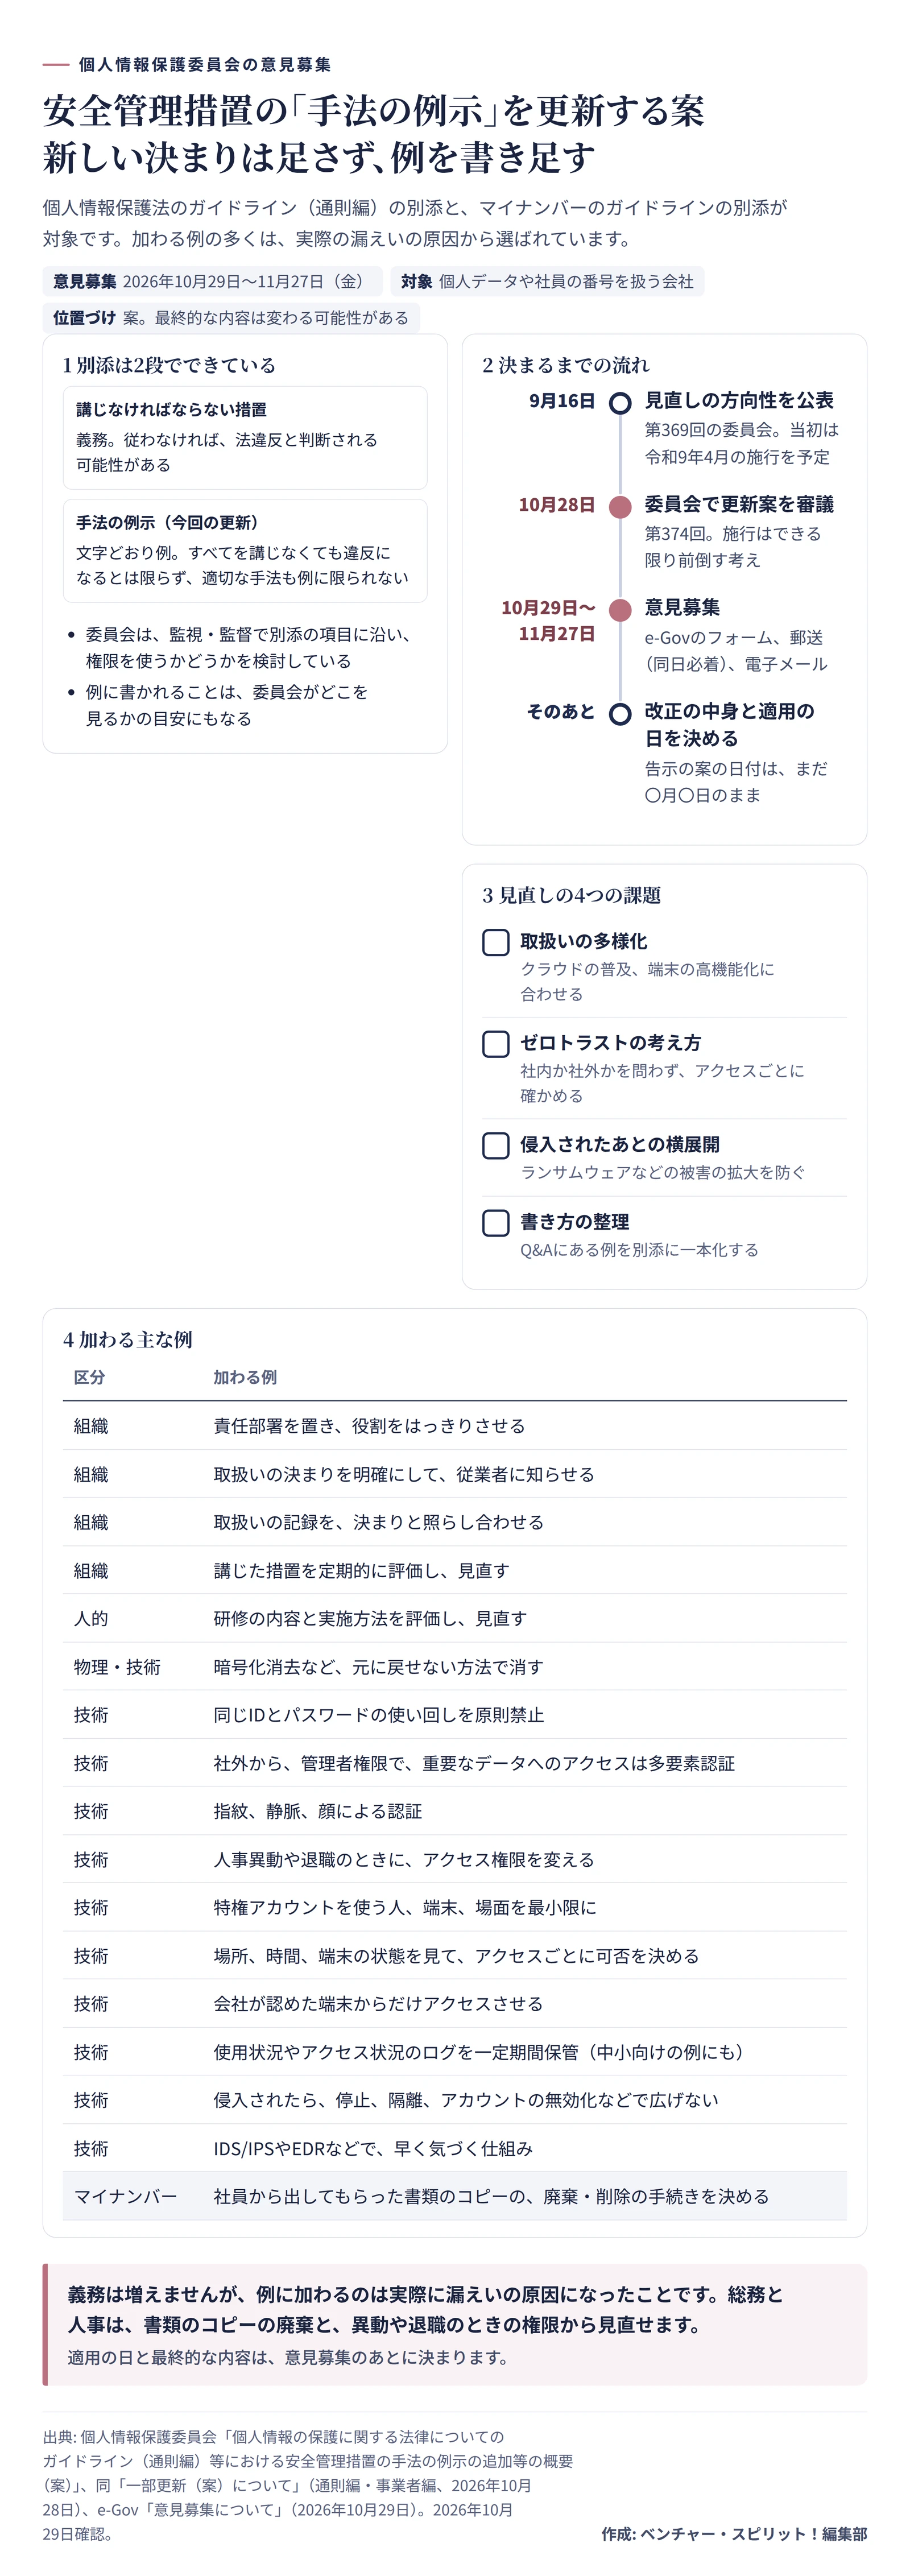
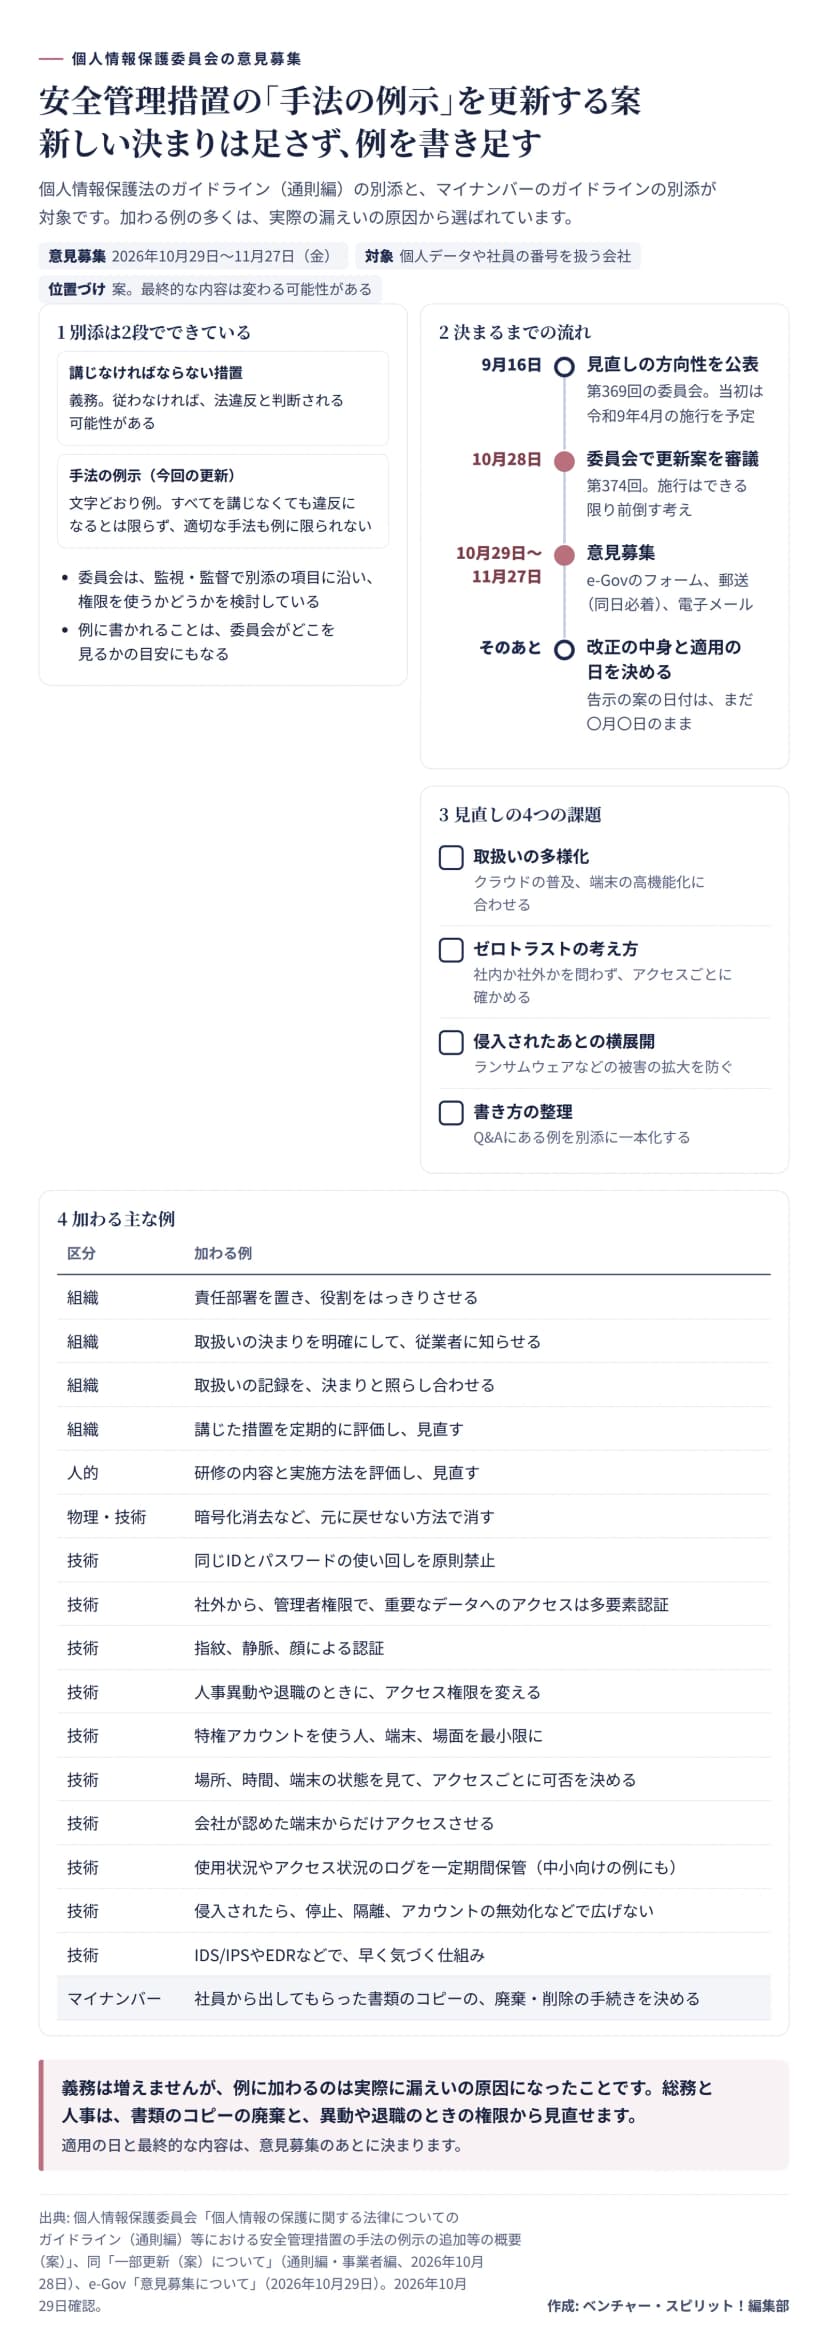 安全管理措置の手法の例示を更新する案の全体像と、決まるまでの流れ作成: 編集部 / 出典: 個人情報保護委員会
会社には、扱う個人データが漏れたり失われたりしないよう、必要で適切な措置を講じる義務があります。1その中身を具体的に示しているのが、ガイドライン(通則編)の別添です。
別添は、「講じなければならない措置」と「手法の例示」の2段でできています。委員会の説明では、前の段に従わなければ法違反と判断される可能性があります。後ろの段は文字どおり例で、すべてを講じないと違反になるわけではなく、適切な手法も例に限られません。2今回の案は、ほぼこの後ろの段に例を書き足すもので、委員会は新たな規律を設けるものではないとしています。
では、なぜ気にしておくのか。委員会は監視・監督の仕事で、別添の安全管理措置の項目に沿って、指導などの権限を使うかどうかを検討しています。3例に書かれたことは、委員会がどこを見るかの目安にもなるわけです。
更新のきっかけとして委員会が挙げたのは、サイバー攻撃が高度になり、攻撃される相手も広がっていることです。クラウドの普及や、侵入したあとに社内のネットワークの奥まで広がるランサムウェアへの対策も、例に取り込みます。当初は令和9年4月の施行を予定していましたが、大量の個人データが外部からの不正アクセスで漏えいした事案などを受けて、委員会は施行をできる限り前倒す考えを示しています。4
総務と人事にいちばん近いのは、書類のコピーの廃棄
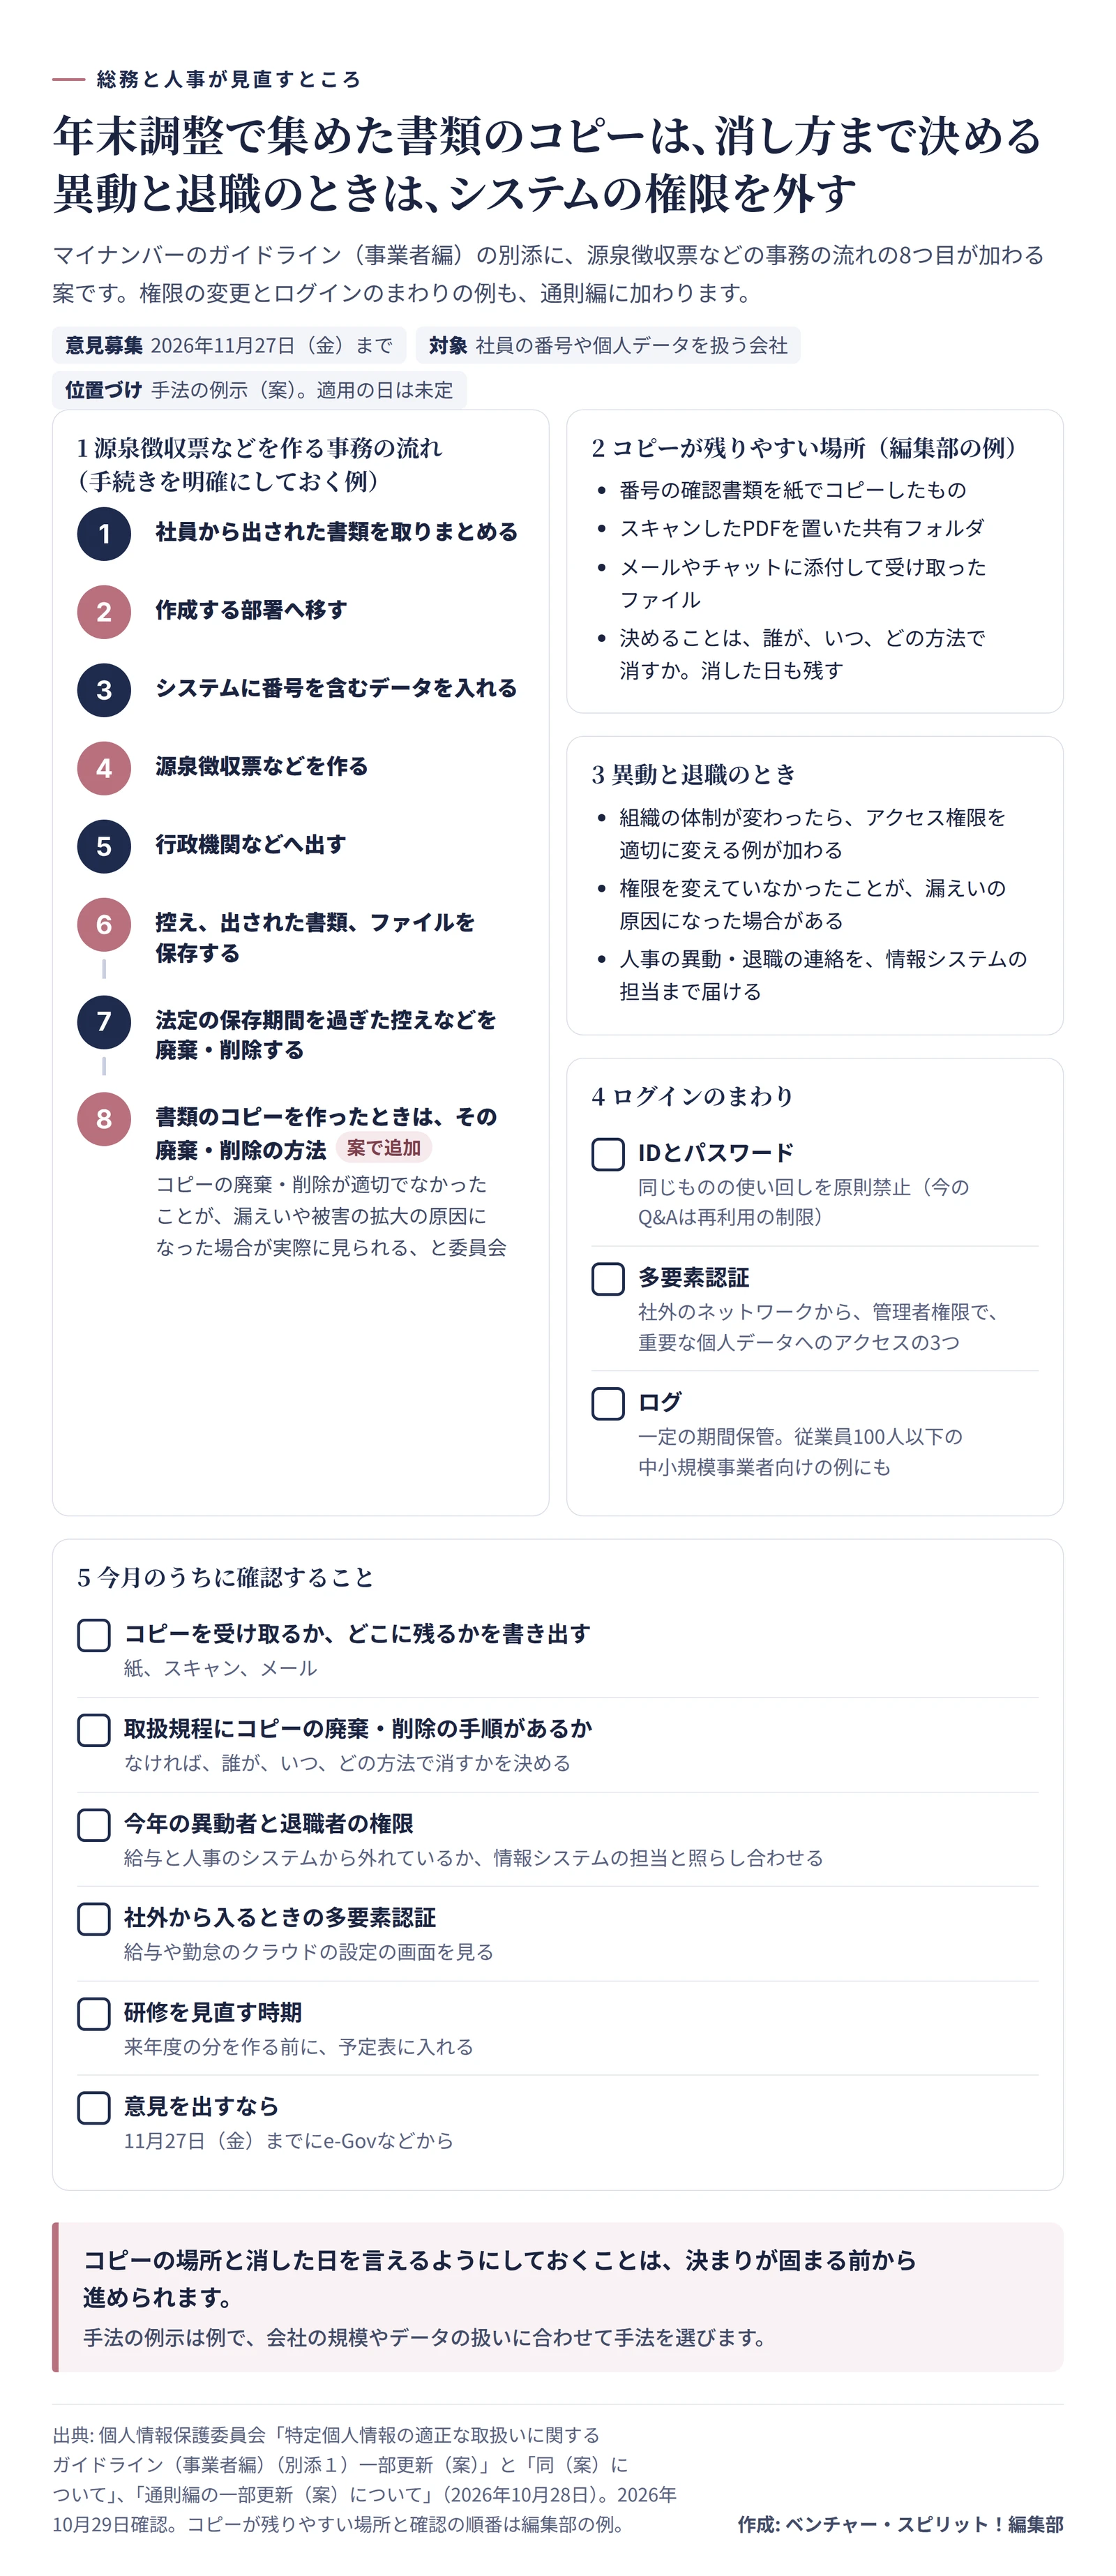
マイナンバーのガイドライン(事業者編)の別添には、取扱規程を作るときの例として、源泉徴収票などを作る事務の流れが7つ並んでいます。書類を取りまとめる方法から、法定の保存期間を過ぎた控えを廃棄・削除する方法までです。案では、ここに8つ目が加わります。
従業員などから出してもらった書類のコピーを作っているときに、そのコピーをどう廃棄・削除するか。この手続きを明確にしておくことが重要だ、という例です。5
委員会が挙げた理由は具体的です。源泉徴収票などの事務では、社員から出された書類をコピーすることが考えられる。そして、そのコピーの廃棄や削除が適切に行われていないことが、漏えいや被害の拡大の原因になった場合が、実際に見られている。案の説明には、そう書かれています。6
年末調整の時期なら、思い当たる場面がありますよね。扶養控除等申告書と一緒に受け取った番号の確認書類をコピーした。スキャンしたPDFを共有フォルダに置いた。メールに添付して送ってもらった。原本の保存には気を配っていても、こうしたコピーは、どこにいくつあるのか見えにくいものです。
そもそも、保管しなくてよいコピーもあります。集めてから捨てるまでの全体は、マイナンバーの管理 集めてから捨てるまでの手順にまとめています。紙を業者に出すときの選び方は、機密書類の廃棄にあります。
異動と退職のときは、権限を外す
通則編の別添には、組織の体制が変わったとき、たとえば人事異動や従業者の退職のときに、アクセス権限を適切に変更するという例が加わります。7これも、権限の変更をしていなかったことが漏えいの原因になった場合が、実際に見られているためです。
人事の異動や退職の連絡が、情報システムの担当まで届いていないと、給与や人事のシステムに前の部署の人が入れるままになります。会社側の退職の手続きは、退職の手続き 会社側のチェックリストを見てください。権限を外す作業を、その一覧に1行足しておくと漏れにくくなります。
研修についても、例が足されます。従業者への定期的な研修の内容や実施方法を評価して、見直し、改善するというものです。毎年同じ資料を流しているなら、来年度の分を作る前に、今年の漏えいの傾向を1枚足すだけでも中身は変わります。
パスワードの使い回しと、多要素認証
ログインのまわりでは、次の例が加わります。
| 加わる例 |
案の書き方の要点 |
| IDとパスワードの使い回し |
同じユーザーIDとパスワードの使い回しを原則禁止に |
| 多要素認証 |
社外のネットワークからのアクセス、管理者権限でのアクセス、重要な個人データへのアクセスで導入。フィッシングに強い方式も含む |
| 生体認証 |
指紋、静脈、顔による認証を、識別と認証の手法の例に |
| 社外の人のログイン |
従業者以外がシステムに入るときも、適切に識別・認証する |
| ログの保管 |
システムの使用状況やアクセスの状況のログを、一定の期間保管する |
使い回しについて、今のQ&Aは同じか似たパスワードの再利用の制限、という書き方です。案では、同じIDとパスワードの使い回しを原則禁止とする例に変わります。多要素認証は、ログインの手順が増えて使いにくくなることや、費用がかかることを考えて、対象を上の3つの場面に絞った例になっています。8
給与や勤怠のクラウドに自宅や外出先から入れるなら、その入り口に多要素認証が使えるか、まず設定の画面を見てみてください。システムの側の対策は、情報システムの担当と話を合わせておくと進めやすくなります。
 総務と人事が見直すところ。書類のコピーの消し方、異動と退職の権限、ログイン作成: 編集部 / 出典: 個人情報保護委員会
影響する会社と、対象外の範囲
通則編の別添は、個人データを扱う会社すべてにかかります。社員の名簿や給与の情報を持っていれば、会社の大小は問いません。マイナンバーのガイドライン(事業者編)は、源泉徴収票の作成などで社員の番号を扱う会社が対象です。
従業員が100人以下の中小規模事業者には、負担の軽い「中小規模事業者における手法の例示」があります。ただ、義務そのものはほかの会社と同じです。今回の案では、この中小向けの例示にも、ログを一定の期間保管することが加わります。9
行政機関等編の改正は、国の行政機関や地方公共団体などが対象で、会社の実務には直接かかりません。金融など、分野ごとのガイドラインも、委員会が同じ方向で見直すとしています。
意見の出し方と、決まるまでの流れ
意見は、e-Govの意見募集のページのフォームか、郵送、電子メールで出せます。締め切りは2026年11月27日(金)で、郵送は同じ日に必着です。個別の回答はなく、意見は提出者の名前などを除いて公表されます。
最終的な内容は、案から変わる可能性があります。告示の案の日付も、まだ〇月〇日のままです。
今月のうちに確認すること
- 年末調整で番号の確認書類のコピーを受け取るか、受け取るなら紙、スキャン、メールのどこに残るかを書き出す
- 取扱規程に、コピーの廃棄・削除の手順があるか確認し、なければ誰が、いつ、どの方法で消すかを決める
- 今年の異動者と退職者の権限が、給与と人事のシステムから外れているか、情報システムの担当と照らし合わせる
- 給与や勤怠のクラウドに社外から入るとき、多要素認証が使えるか見る
- 来年度の個人情報の研修を見直す時期を、予定表に入れる
- 案に意見を出すなら、11月27日までに提出する
1と2は、決まりがはっきりするのを待たなくても進められます。どこにコピーがあり、いつ消したのかを言える状態にしておくことは、漏えいの相談を受けたときにも説明の土台になるからです。
この記事は、2026年10月28日の第374回個人情報保護委員会の資料と、10月29日に公示された意見募集の案をもとにしています。どちらも2026年10月29日に確認しました。適用の日と最終的な内容が決まったら、この記事に書き足します。